
O motorista entra no carro, liga a central multimídia e escolhe uma música enquanto o mapa calcula o melhor caminho. Tudo parece funcionar normalmente. Nos bastidores, porém, aquele equipamento pode estar conversando com servidores controlados por criminosos, baixando arquivos e usando a conexão do veículo para atividades que seu proprietário jamais autorizou.
Essa situação deixou de ser apenas uma hipótese. Pesquisadores da Kaspersky identificaram uma campanha de malware desenvolvida especificamente para infectar centrais multimídia baseadas em Android. Segundo a empresa, trata-se do primeiro caso documentado de um programa malicioso encontrado em uma central automotiva com uma cadeia de infecção criada para esse tipo de dispositivo.
A ameaça foi descoberta em junho de 2026. O malware entrava nas centrais por meio de um aplicativo legítimo de atualização, explorado para instalar silenciosamente um programa chamado JarService. Sem ícone ou interface visível, ele permanecia em segundo plano e baixava outros componentes maliciosos.
O objetivo identificado não era assumir o volante, acionar os freios ou interferir diretamente na direção do veículo. A campanha buscava realizar fraudes publicitárias e transformar os equipamentos infectados em pontos de uma rede de proxy. Na prática, criminosos poderiam utilizar a conexão das centrais como uma espécie de caminho emprestado para acessar a internet e ocultar a verdadeira origem de suas atividades.
A central continuava reproduzindo músicas e mostrando mapas, mas sua conexão podia estar sendo usada silenciosamente por uma rede criminosa.
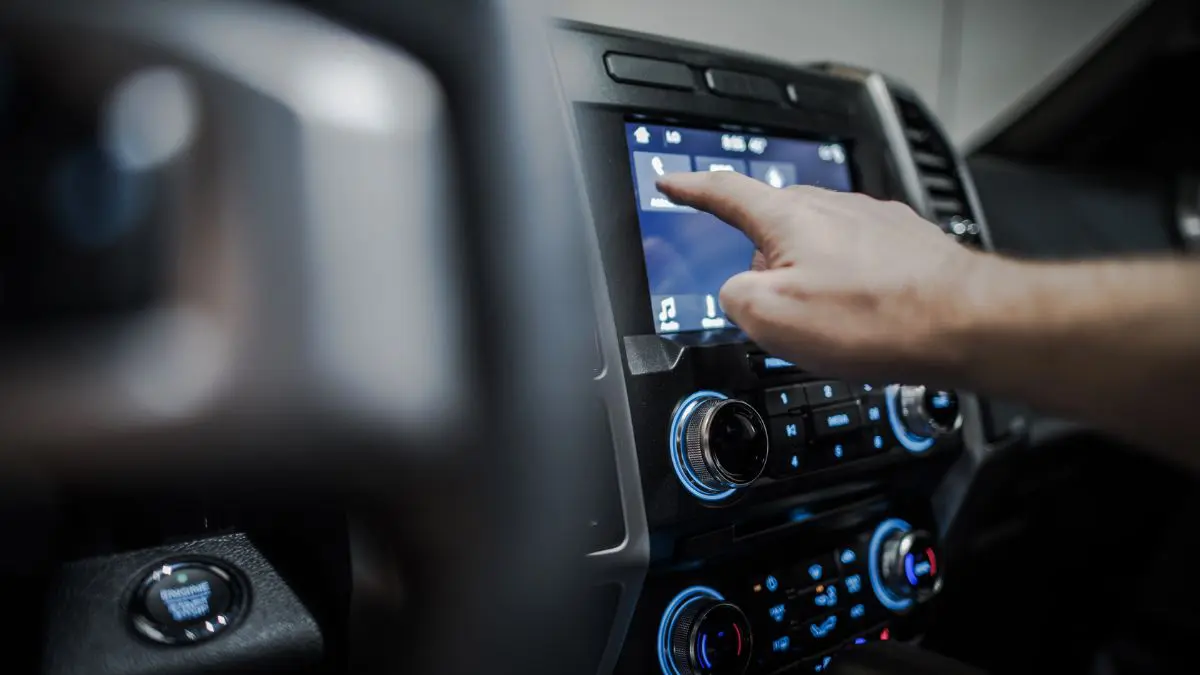
Para uma botnet, uma central multimídia conectada é mais um computador disponível, mesmo que esteja estacionado dentro de um carro
Como o malware infectava as centrais multimídia?
As centrais multimídia atuais deixaram de ser aparelhos dedicados apenas ao rádio. Muitas oferecem navegação por GPS, reprodução de vídeos, acesso a aplicativos, comandos do veículo, conexão Wi-Fi, Bluetooth, entrada para cartão SIM e atualizações pela internet.
Alguns equipamentos são instalados pelas próprias montadoras, enquanto outros são comprados separadamente e adicionados a veículos mais antigos. Uma parcela desses produtos utiliza versões adaptadas do Android, o mesmo sistema presente em bilhões de celulares e tablets.
Essa escolha facilita o desenvolvimento de interfaces e aplicativos, mas também permite que programas convencionais do Android sejam executados nas centrais. Isso inclui software legítimo e, quando existem falhas de segurança, programas maliciosos.
No caso investigado, o problema estava relacionado ao firmware de centrais desenvolvidas pela empresa DoFun. Um aplicativo legítimo chamado TWCore coletava informações técnicas e administrava atualizações do equipamento. Ele recebia instruções de um servidor para baixar e instalar arquivos no formato APK, utilizado pelos aplicativos Android.
Os invasores aproveitaram esse mecanismo para distribuir o JarService. De acordo com o relatório técnico da Kaspersky, a telemetria mostrou que as instalações observadas foram realizadas pelo pacote correspondente ao TWCore.
Isso tornou o ataque especialmente difícil de perceber. O motorista não precisava visitar um site suspeito, abrir um link ou instalar voluntariamente um aplicativo. O arquivo chegava por uma ferramenta que já fazia parte do sistema e tinha permissão para instalar atualizações.
A Kaspersky comunicou o caso à DoFun. Posteriormente, a empresa informou aos pesquisadores que havia corrigido os problemas de segurança relacionados ao esquema de distribuição.
O que o JarService fazia escondido?
O JarService funcionava como a primeira etapa de uma cadeia maior. Sua tarefa era preparar o equipamento para receber os próximos componentes. Em vez de carregar todas as funções maliciosas em um único arquivo, os criminosos dividiam o programa em diferentes estágios.
Essa estratégia ajuda a dificultar a análise e a detecção. O primeiro aplicativo era pequeno e não exibia qualquer tela para o motorista. Depois de instalado, ele decodificava informações escondidas em seu próprio código e carregava uma segunda etapa.
O segundo componente se comunicava com um servidor de comando e controle. Esse servidor fornecia um endereço para baixar a terceira etapa, responsável pelas funções principais da operação.
O malware enviava aos criminosos informações como modelo do equipamento, resolução da tela, endereço MAC e nome da rede Wi-Fi conectada. Os servidores também podiam atualizar as configurações e transmitir diferentes comandos.
Entre as funções identificadas estavam módulos voltados à fraude de cliques em publicidade e à criação de proxies. A central infectada poderia acessar páginas, gerar tráfego artificial ou encaminhar comunicações de terceiros sem que o motorista percebesse.
Esse uso é valioso para criminosos porque o tráfego parece partir da conexão de uma pessoa comum. Um acesso realizado por meio da central pode ser interpretado por serviços online como uma conexão residencial ou móvel legítima, ocultando o endereço verdadeiro de quem controla a operação.
Todas as centrais multimídia estão vulneráveis?
Não. A descoberta não significa que qualquer carro com central multimídia esteja infectado nem que todas as versões automotivas do Android apresentem a mesma falha. A campanha documentada envolveu equipamentos com software da DoFun e um mecanismo específico de atualização.
Também não há, no relatório divulgado, evidência de que o malware tenha controlado sistemas críticos de direção, aceleração ou frenagem. A ameaça analisada estava concentrada no ambiente da central e no uso de sua conexão com a internet.
Essa diferença é importante. Em alguns veículos, a central multimídia se comunica com outros módulos eletrônicos, mas o nível de integração varia de acordo com o fabricante e o modelo. Uma infecção no sistema de entretenimento não representa automaticamente o controle completo do automóvel.
Ainda assim, o caso chama atenção para um problema maior. Carros conectados são compostos por diferentes computadores, aplicativos, sensores e serviços em nuvem. Cada componente pode se transformar em uma porta de entrada quando recebe poucas atualizações, utiliza credenciais fracas ou depende de fornecedores com segurança insuficiente.
A investigação encontrou semelhanças entre a campanha e atividades atribuídas ao MoYu Group, grupo associado à botnet BadBox. Essa rede criminosa já havia comprometido dispositivos Android como aparelhos de streaming, tablets e outros equipamentos conectados. A Kaspersky atribuiu a nova operação ao grupo com alto grau de confiança.
Uma botnet é formada por dispositivos infectados que recebem ordens de uma infraestrutura central. Individualmente, cada aparelho pode parecer pouco importante. Quando milhares deles trabalham juntos, porém, a rede pode gerar enormes volumes de tráfego, cometer fraudes ou esconder atividades criminosas.
Para uma botnet, uma central multimídia conectada é mais um computador disponível, mesmo que esteja estacionado dentro de um carro.
O malware enviava aos criminosos informações como modelo do equipamento, resolução da tela, endereço MAC e nome da rede Wi-Fi conectada
Como proteger as centrais multimídia do carro?
O primeiro passo é descobrir quem fabricou a central e qual versão do sistema está instalada. Em equipamentos adicionados posteriormente, essa informação pode estar no menu de configurações, no manual ou na nota fiscal.
Atualizações devem ser obtidas apenas por canais oficiais do fabricante, da montadora ou do instalador autorizado. Arquivos encontrados em fóruns, grupos de mensagens ou sites desconhecidos podem conter alterações maliciosas, mesmo quando prometem liberar novos recursos.
A instalação de aplicativos por fontes desconhecidas deve permanecer desativada sempre que possível. Também é prudente evitar APKs modificados, lojas alternativas sem procedência e serviços de IPTV não confiáveis.
Se o equipamento não precisa de conexão permanente, o motorista pode desligar o Wi-Fi ou os dados móveis quando não estiverem em uso. Essa medida não corrige uma infecção existente, mas reduz a exposição do aparelho e impede algumas comunicações em segundo plano.
Comportamentos incomuns merecem atenção. Consumo inesperado de dados, aquecimento excessivo, lentidão, aplicativos desconhecidos, reinicializações frequentes e atividades de rede sem explicação podem indicar problemas. Esses sintomas também podem ter causas comuns, portanto não confirmam uma infecção isoladamente.
Em caso de suspeita, o mais seguro é procurar o fabricante ou um profissional especializado. Uma restauração de fábrica pode remover determinados aplicativos, mas não resolve necessariamente uma falha presente no firmware. Instalar um antivírus comum também pode não ser suficiente quando o programa malicioso chega por um aplicativo privilegiado do próprio sistema.
Mais do que responsabilizar o motorista, a descoberta mostra a importância da segurança em toda a cadeia de produção. Fabricantes de hardware, desenvolvedores de software e fornecedores de serviços precisam verificar a origem das atualizações, proteger servidores e oferecer correções durante a vida útil dos aparelhos.
As centrais multimídia trouxeram mapas, músicas e conectividade para o painel do carro. Agora, o setor também precisa lidar com uma consequência inevitável dessa transformação: todo equipamento conectado à internet pode se tornar um alvo. O automóvel não deixou de ser uma máquina, mas passou a carregar computadores que exigem atualizações, manutenção e proteção digital.